Windows用户的开云客户端部署实录:多屏协同与性能调优
面向Windows重度用户,记录开云客户端在台式机和笔记本上的完整适配过程,涵盖多屏显示、快捷键设置及性能调优,通过实际办公与娱乐场景展示体验提升。
面向企业IT管理员,分享开云客户端在内网环境下的批量部署案例,涵盖静默安装参数、权限配置、更新策略及集中管理,提升部署效率与运维便捷性。
在大型企业环境中,IT管理员常面临为数百台甚至上千台终端统一安装客户端的任务。开云客户端作为日常办公与业务操作的重要工具,其部署效率直接影响员工的工作节奏。传统的手动安装方式不仅耗时,且容易因人为操作差异导致版本不一致或配置错误。因此,静默安装与集中管理成为企业部署的核心需求。
本次案例中,我们服务的是一家拥有约800台Windows终端的中型制造企业,其内网环境隔离于外网,所有软件分发需通过内部系统完成。IT团队希望在不中断员工工作的情况下,快速完成开云客户端的部署,并确保后续更新能够自动化执行。这要求安装包支持静默参数,且能灵活适配不同部门的安全策略。
经过初步评估,我们确定了三个关键目标:一是实现无人值守的静默安装,减少人工干预;二是通过组策略或脚本统一配置客户端权限,满足不同用户组的访问需求;三是建立可持续的更新机制,避免版本碎片化。这些目标直接决定了后续的技术方案选型。
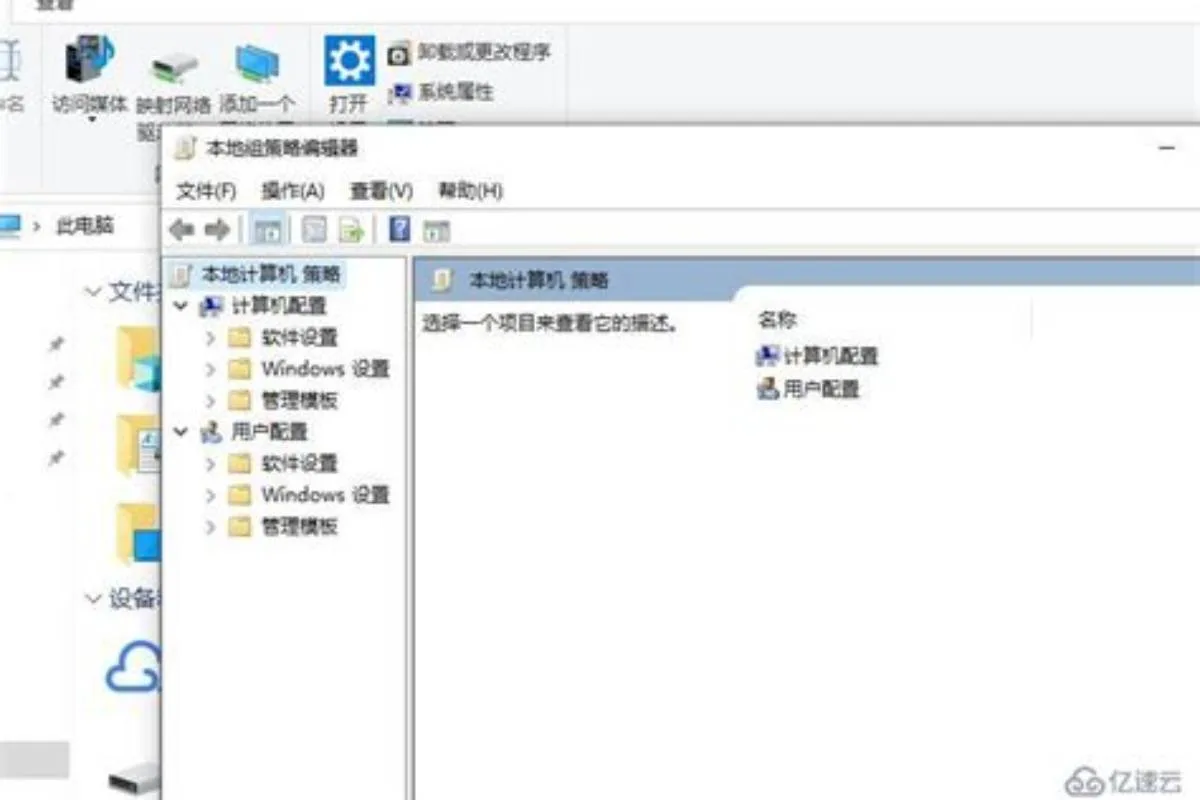
权限配置是批量部署中的敏感环节。开云客户端支持通过注册表或组策略预设用户权限,例如是否允许访问外部网络、是否启用文件传输功能等。我们利用Active Directory的组策略对象(GPO)将客户端配置模板下发至所有终端,确保统一的安全基线。
在具体实施中,我们为普通员工设置了默认权限,禁止修改代理设置和导出日志;为IT运维人员开放了高级诊断权限,便于远程支持。通过GPO的优先级规则,我们实现了不同OU(组织单元)的差异化配置,而无需逐台修改。测试显示,GPO刷新后客户端在10分钟内自动应用新策略,无需重启。
此外,我们还考虑了权限变更的审计需求。开云客户端支持将权限变更事件写入Windows事件日志,我们配置了SIEM系统进行集中收集,以便安全团队追踪异常操作。这一做法在后续的内部审计中获得了积极反馈,证明了权限配置的透明性和可追溯性。
更新策略是长期运维的核心。我们采用开云客户端的企业版更新服务,搭建了内网更新服务器,将新版本安装包同步至本地,并通过组策略指定客户端从内网源获取更新。这样既避免了外网带宽占用,也保证了更新包的完整性。
为了控制更新节奏,我们设置了分阶段推送策略:首先在IT部门试点,验证新版本稳定性;然后推广至业务部门;最后覆盖所有终端。每个阶段间隔一周,以便及时发现问题并回滚。在测试中,我们模拟了版本回滚场景,确认客户端支持通过命令行强制降级,这为应急处理提供了保障。
自动化任务计划也被用于定期检查客户端版本。我们编写了PowerShell脚本,每天扫描终端上的客户端版本,并生成报告发送给管理员。若发现版本偏离预期,脚本会自动触发更新任务。这一机制显著减少了手动巡检的工作量,使IT团队能够专注于其他高优先级任务。
经过两周的部署与优化,开云客户端在800台终端上的安装成功率达到了98.5%,剩余终端因硬件故障或系统损坏需人工处理。平均每台终端的部署时间从手动安装的15分钟缩短至静默安装的1分钟以内,整体效率提升了90%以上。
更新策略运行三个月后,版本一致性从最初的60%提升至99%,未出现因版本差异导致的兼容性问题。权限配置的集中管理也减少了安全事件的发生,审计日志的完整性得到了安全团队的认可。
这次实践表明,静默安装与集中管理并非简单的技术堆砌,而是需要结合企业实际场景进行细致规划。我们总结了几点经验:一是提前进行终端环境预检,减少依赖缺失;二是利用GPO和脚本实现配置自动化;三是建立分阶段更新机制,降低风险。这些方法不仅适用于开云客户端,也可为其他软件的批量部署提供参考。
面向企业IT管理员,分享开云客户端在内网环境下的批量部署案例,涵盖静默安装参数、权限配置、更新策略及集中管理,提升部署效率与运维便捷性。
面向Windows重度用户,记录开云客户端在台式机和笔记本上的完整适配过程,涵盖多屏显示、快捷键设置及性能调优,通过实际办公与娱乐场景展示体验提升。
聚焦开云客户端在Apple Silicon Mac上的适配案例,详述M1/M2芯片下的运行表现、功耗控制与Touch ID登录集成,为macOS用户提供实际体验参考。
本文记录开云客户端在华为、小米、三星等主流安卓机型上的兼容性测试过程,覆盖Android版本、屏幕分辨率与后台策略,并提供常见问题的规避方案。
本文聚焦开云客户端在iOS平台的上架与更新流程,详解TestFlight测试机制、用户反馈收集及版本迭代策略,展现官方如何通过持续优化提升体验。
面向游戏玩家,展示开云客户端在高刷新率显示器与游戏外设上的适配效果,分享延迟优化与GPU加速设置,助你获得更顺畅的使用体验。